HASH SIGNING
Sie übermitteln primesign den Hashwert der zu signierenden Daten. Die Dokumente, die Dokument-aufbereitung sowie Darstellung der Signatur verbleiben vollständig bei Ihnen. Die nahtlose Integration ermöglicht eine maßgeschneiderte Einbindung in Ihre Anwendung.
SIGNATURMITTEL
Per API steuerbar womit BenutzerInnen signieren können:
-
Signieren mit eID (Deutscher Personalausweis, ID Austria) ohne vorheriger Benutzerregistrierung
-
Signieren mit primesign Account: Login mit E-Mail-Adresse und Passwort. Signaturfreigabe per SMS
CSC KONFORM
Die Hash Signing API ist konform der CSC-Spezifikation Versionen 1.0.4.0 und 2.1.0.1. Die Benutzer-authentifizierung erfolgt am primesign IDENTITY PROVIDER mittels OAuth2.
CSC Spezifikation Version 1.0.4.0 >
CSC SpezifikationVersion 2.1.0.1 >
GETTING STARTED GUIDE >
LOS GEHT'S
Starten Sie noch heute mit der Integration von primesign in Ihre Anwendung.
Machen Sie sich einen Überblick über unsere API und unsere Lösung.
Entwicklung gegen primesign Testsystem.
Zugang zum Testsystem mittels Registrierungsformular anfragen.
SIGNATURABLAUF
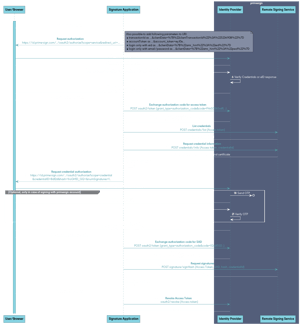
DER ERSTE EINDRUCK ZÄHLT!
Unsere vielfältigen Signaturmöglichkeiten für eine nahtlose Integration in Ihrer Anwendung.
- SIGNIEREN MIT DEUTSCHEM PERSONALAUSWEIS
- SIGNIEREN MIT ID AUSTRIA
- SIGNIEREN MIT PRIMESIGN ACCOUNT

BenutzerInnen signieren direkt mit ihrem bestehenden deutschen Personalausweis.
Keine vorherige Benutzerregistrierung bei primesign erforderlich.

BenutzerInnen signieren sofort und ohne vorherige Benutzerregistrierung mit ihrer bestehenden ID Austria.
SIE HABEN NOCH FRAGEN?
Schicken Sie uns Ihre Fragen per E-Mail an developer@prime-sign.com.
FAQS & BEST PRACTICES
Ja, mit einer Freigabe; die Maximalanzahl liefert credentials/info.
Ja – mit der Document Signing API (PDF-Signatur, Stempel, LTV, optional qualifizierter Zeitstempel).
Name/Logo korrekt anzeigen, Metadaten aus /info lesen, „Abbrechen“ behandeln, kein iFrame, Access Token nach Signatur widerrufen, OAuth2-Best-Practices (PKCE). Siehe Abschnitt 5 Getting Started Guide.
Base64-URL für oauth2/authorize, Standard-Base64 für /signatures/signHash – gemäß CSC-Spezifikation.
Ausschließlich ECC-Schlüssel. Algorithmus aus /credentials/info (key/algo) lesen und als signAlgo in /signatures/signHash verwenden.
Ja. clientTransactionId in clientData beider /oauth2/authorize-Aufrufe mitgeben – erscheint in Logs und Abrechnung.
a–z, A–Z, 0–9 sowie _ @ : + . – bis 200 Zeichen. Ungültige IDs werden ohne Fehler ignoriert.
Einfache Wildcards und mehrere Domains sind möglich; reguläre Ausdrücke funktionieren, sind aber nicht empfohlen.
Standard ist Confidential (Backend speichert clientId + Secret). Public Clients ohne Backend erhalten nur eine clientId und müssen Authorization Code Flow mit PKCE über den System-Browser nutzen.
Kostenlose Registrierungscodes für Testaccounts über developer@prime-sign.com.
Über das Test-Onboarding mit gültiger E-Mail/Handynummer registrieren, per eID oder Test-Video-Ident (Magic-TAN 123456) identifizieren – Sie erhalten nicht-qualifizierte ECC-Testzertifikate.
Ja. Testaccounts können für die Magic-TAN „123456“ freigeschaltet werden (nur Testumgebung). Lasttests nur mit Genehmigung.
Mit amr_hint in clientData des ersten oauth2/authorize: „eid“ zeigt nur eID-Login, „pwd“ nur E-Mail/Passwort.
Nutzer:innen autorisieren eine QES mit Personalausweis oder ID Austria; primesign stellt on-the-fly ein einmaliges qualifiziertes Zertifikat aus.
account_token mit registrierter accountId (für die Abrechnung) übermitteln; accountId über developer@prime-sign.com anfordern.
JWT mit accountId im „sub“, 2 Minuten ab „iat“ gültig, HMAC-signiert mit SHA-256 des Client Secrets; Public Clients senden unsignierte Tokens. Übergabe beim ersten oauth2/authorize.
ID-Austria-Testidentitäten nutzen; für den Personalausweis die AusweisApp-Entwickleroptionen und den internen Kartensimulator aktivieren.
primesign SERVICE STATUS
Garantierte Verfügbarkeit von 99.8%.
Den aktueller Status zu unseren Services kann jederzeit online einsehen werden. Registrieren Sie sich, um automatische Benachrichtigungen zu Wartungsfenstern und Updates zu erhalten.
ANWENDUNGEN
Hier können BenutzerInnen bereits jetzt mit primesign signieren.